古法CTF手艺人:AI时代下网络安全竞赛的范式转移与手艺人价值
他们是国内最后一批完整亲历“古法CTF”时代的从业者。在大模型尚未深度介入竞赛赛场的阶段,CTF的胜利依靠人类的逻辑推演、反复调试的指尖实践,以及无数个漫漫长夜里,调试至临界点迸发的思维顿悟。当AI大规模改写竞赛范式之后,这一代人的成长轨迹,也成为网络安全竞赛发展史上一道清晰的时代界碑。
1. 黄金时代:键盘上的安全匠人
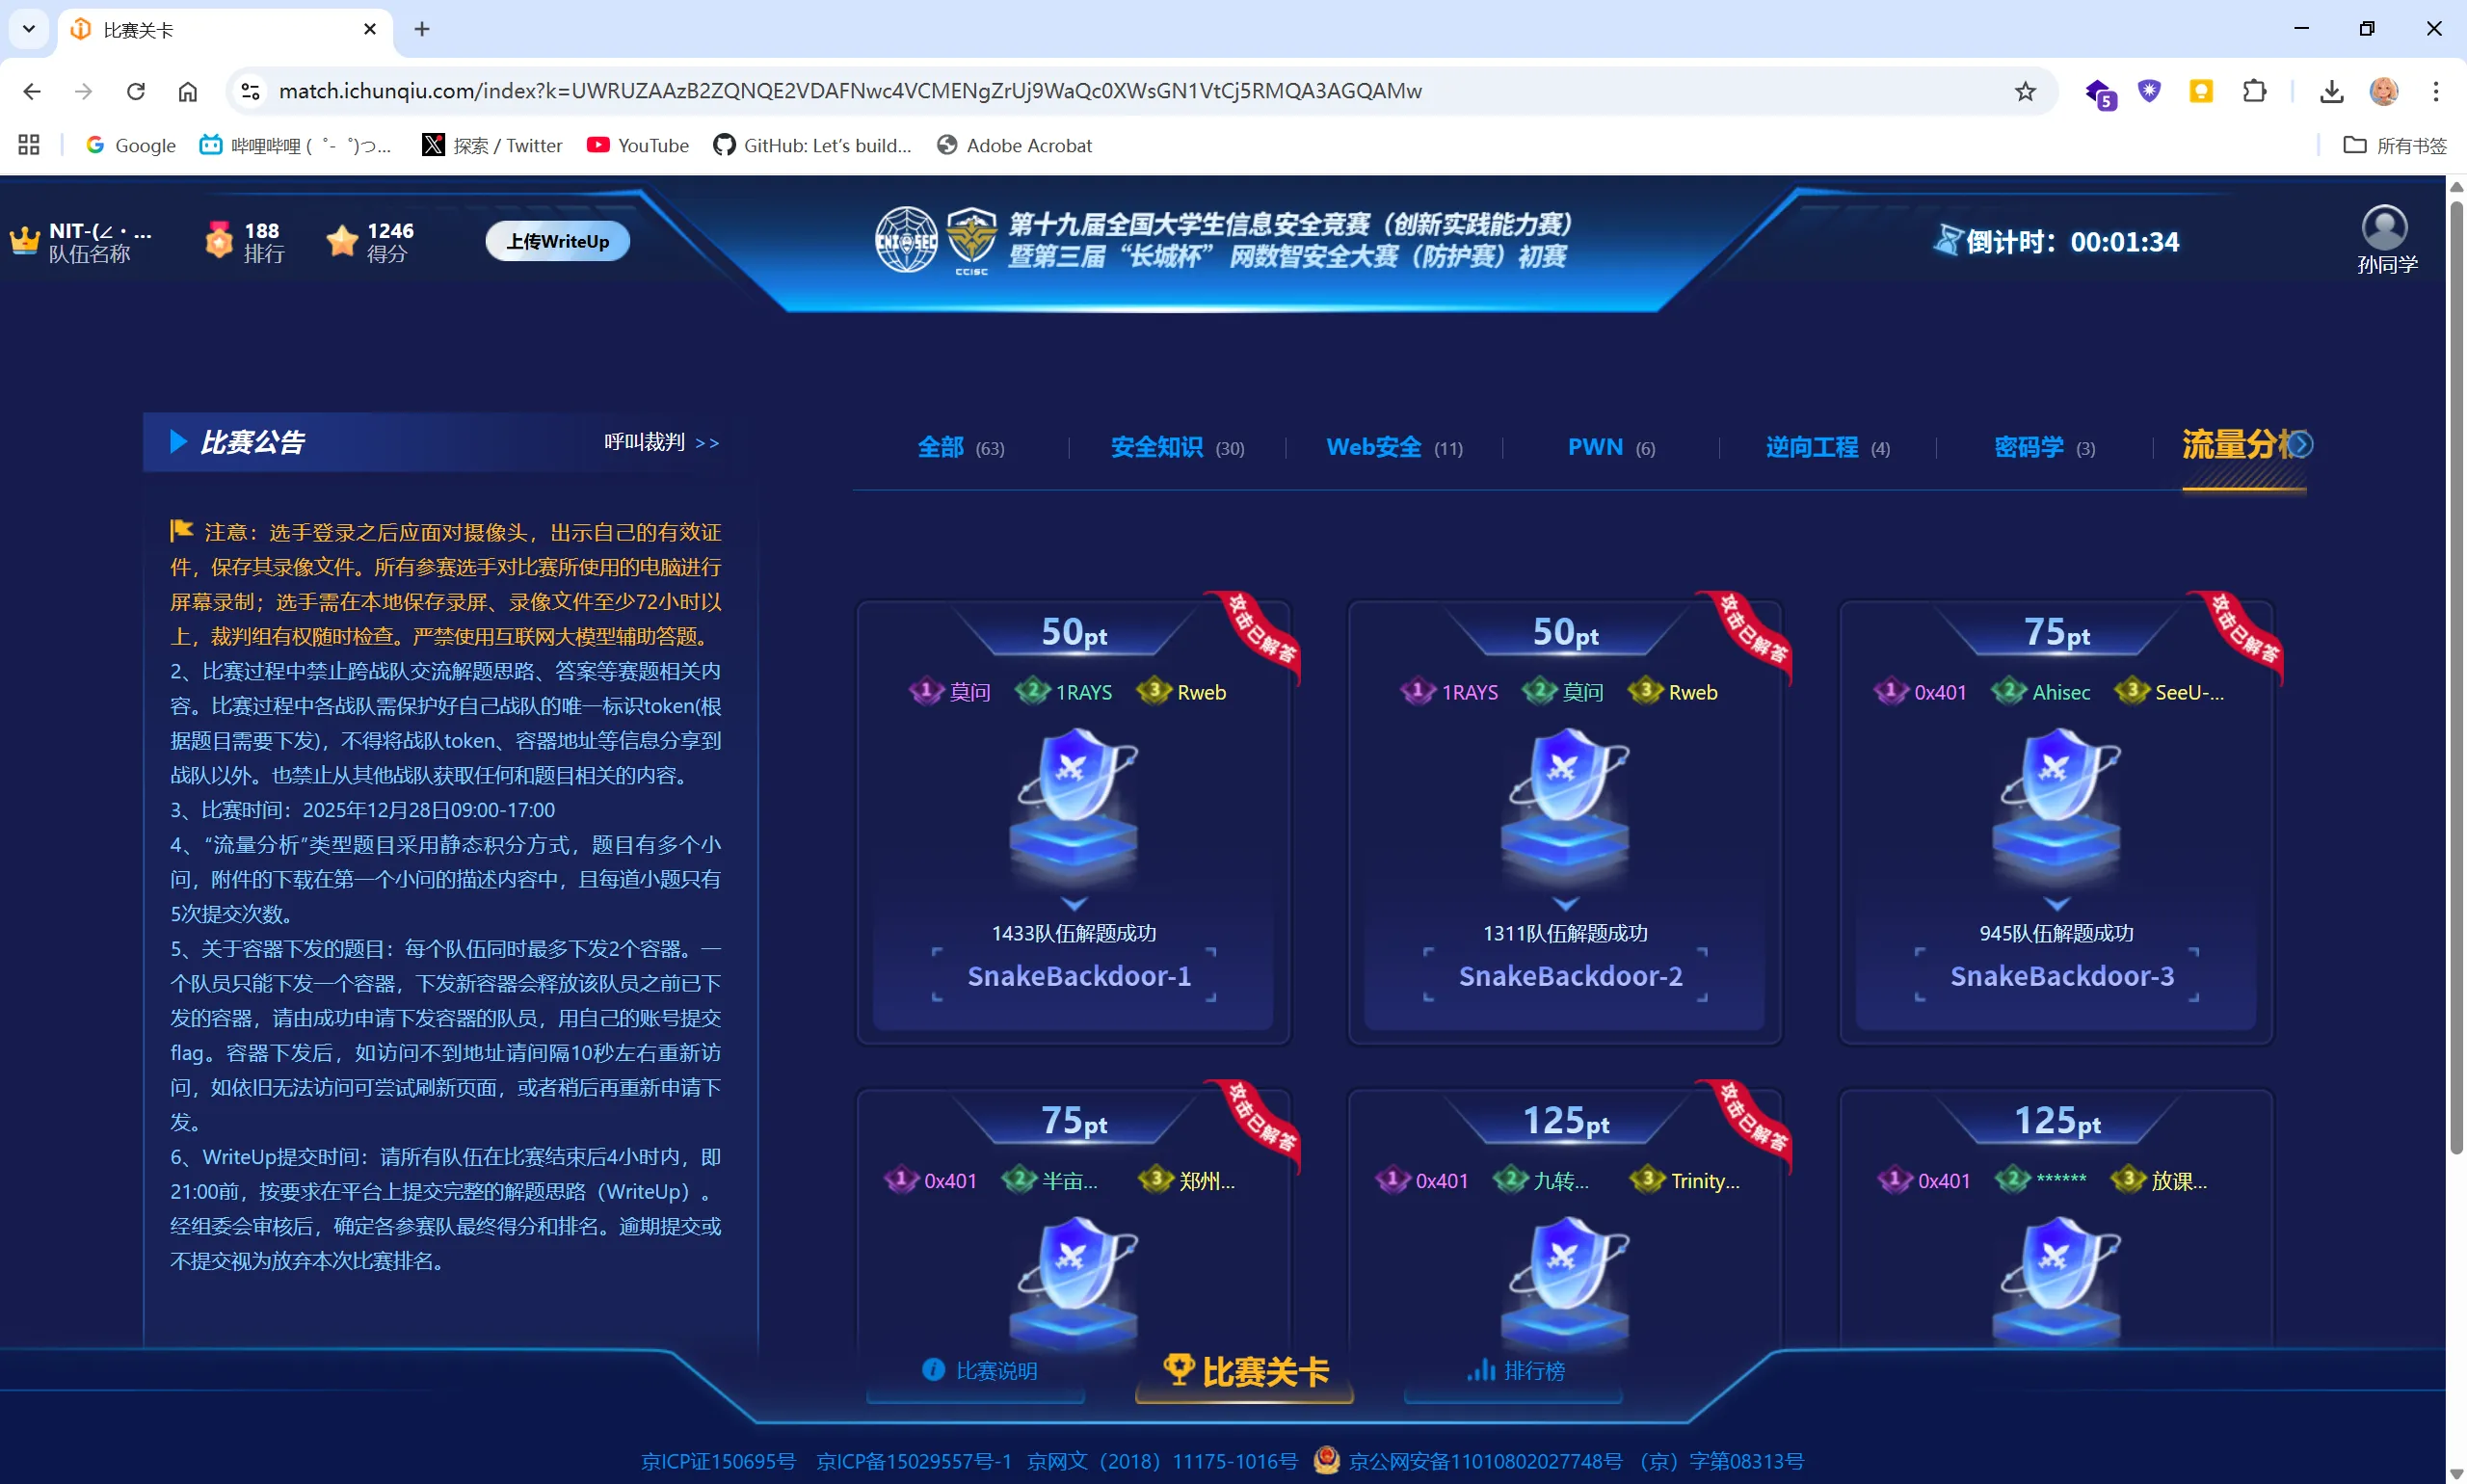
在圈内,“古法CTF”这个带着几分戏谑的称呼,指的是一种以人工分析、底层原理和手工利用为核心的竞赛范式。彼时没有生成式AI辅助解题,不存在大模型一键批量生成exploit、脚本与Payload。面对捕获的流量样本、编译后的二进制程序、经过多重变换的密文,选手所有突破,都必须建立在自身知识储备之上。
一场典型的古法CTF竞赛,充满大量手工化、底层化的分析工作。以USB HID键盘流量为例,选手需要先理解HID报告描述符与中断传输机制:标准键盘报告通常包含修饰键字节和若干按键Usage ID字节。若看到0x04,它对应的是字母a,而非左Alt;左Alt通常出现在修饰键字节的bit2,或对应Usage ID 0xE2;0x59则代表小键盘数字1。只有结合HID Usage Tables、键盘布局、组合键时序与Windows代码页,才能完整还原按键序列,复现“Windows Alt+小键盘十进制编码”这类隐蔽的出题陷阱。
面对加密压缩包、混淆脚本、反调试二进制或私有协议样本,也没有现成智能工具可以直接给出答案。选手需要细读题目上下文,捕捉出题人留下的细微线索,结合密码学、文件格式、操作系统与程序语言知识做推理、试错。Web方向要理解SQL注入、反序列化、SSRF、JWT与文件上传背后的信任边界;Pwn方向要面对栈溢出、堆利用、ROP、格式化字符串与沙箱逃逸;Reverse方向要在IDA、Ghidra、x64dbg之间反复切换,处理脱壳、反混淆与控制流平坦化;Forensics方向则要从pcap、内存镜像、磁盘镜像和日志中重建时间线。
这是一种近似手作匠人的训练状态:依靠基础功底推演,纯人工分析,几乎没有智能工具“代劳”。圈内曾玩笑式将其称作“非遗级竞赛”,回望当下,这句调侃已然成为现实写照。古法CTF本质上是强迫选手下沉到底层:不去跳过协议细节、不去回避程序逻辑,逼迫人理解每一步技术行为背后的原理。这套训练模式,锻造出一批对系统、协议、二进制拥有直觉理解的安全选手。
2. 分水岭:AI重构底层竞赛逻辑
技术迭代的拐点到来的速度远超行业预期。自2025年起,大模型在CTF场景的解题能力进入爆发增长阶段。发展至2026年,AI已经可以独立完成绝大多数常规难度的CTF题型,圈内出现非常现实的评价:“大部分题目AI可以直接完成;AI无法突破的难题,仅凭人力也极难攻克。”
这种能力跃迁并非偶然。大模型在代码补全、漏洞模式识别、脚本生成、日志归纳、多模态截图理解、已知漏洞检索与利用链拼接方面,展现出远超单一人力的效率。对于Misc、Crypto常规题、Web模板题、逆向辅助脚本等场景,AI往往可以在极短时间内给出可用路径。CTF的核心博弈逻辑就此彻底重构。
过去,选手深耕逆向、Web、密码学、取证其中单一方向,凭借专项深度就可以在赛场斩获名次。而新的竞赛环境下,选手的核心能力不再是亲手写完每一段exploit,而是设计Agent Skill、调试MCP工具链、编排工作流,引导AI模型按照安全领域的专业经验完成任务。竞赛角色发生根本性迁移:人类从直接解题的执行者,转变为AI的调度者、校验者与决策者。
但AI并非万能。它擅长模式匹配与已知路径复用,却未必擅长多阶段利用链、非预期漏洞、定制混淆、硬件相关逻辑、私有协议、0day/N-day变体以及跨域关联推理。更重要的是,模型可能生成语法正确但语义错误、越权、破坏性、不可复现的代码。人类必须负责任务分解、工具选择、上下文管理、结果校验、根因分析与伦理边界判断。在这样的变革之下,纯粹依靠人力攻坚的古法CTF,逐步成为正在消逝的竞赛形态。竞赛考核的侧重点,从“人能不能解出题目”,慢慢转向“人能不能驾驭工具完成题目”。
3. 最后一代:横跨两种范式的学习者
2027届网安毕业生,恰好踩在这次范式转移的分界线上。他们入校之时,AI还只是辅助查阅文档、简化重复编码的辅助工具,赛场的胜负依旧取决于人的硬实力;当他们走出校园,大模型已经深度渗透CTF训练、备赛与正式竞赛全流程。他们完整拥有通宵手工逆向、逐包分析流量的经历,也亲身实践过搭建AI安全Agent、调试模型工作流的新训练方式。他们是最后一代,在没有大模型可求助的深夜,独自对着二进制文件、晦涩密文,一步步推导寻找flag的参赛群体。
两段截然不同的训练经历,赋予这一届学生独特的能力结构。受过古法CTF训练的手,熟知程序底层运行机制,理解网络流量每一字节承载的业务含义,具备脱离自动化工具独立完成恶意样本初筛、简易逆向、流量解析的能力。他们能读懂崩溃转储、调用栈、协议状态机、文件格式与密码学原语,能在AI给出似是而非的结论时,回到字节与逻辑层面重新验证。在AI大行其道的今天,这类能力看似效率低下,却是安全从业者不可缺失的底层根基。
正如行业从业者的共识:如果缺失底层原理认知,就无法评判AI输出结果的正误,无法设计合理的Agent Skill,更无法按需改造、自研适配场景的安全工具。AI可以产出脚本,但无法天然分辨脚本逻辑漏洞;可以给出分析结论,但不能自主识别样本中模型未曾学习过的新型混淆手法、多态变形样本或私有协议陷阱。而这些判断,恰恰依赖古法训练沉淀下来的底层功底。
也正因如此,在字节跳动等头部互联网企业以及各大网络安全厂商的2027届校招中,CTF参赛与获奖经历依旧是重要的人才筛选加分项,尤其是在高阶逆向、Pwn、真实漏洞挖掘、红队攻防与AI安全Agent评测等方向。企业对这批毕业生抱持着双重期待:既要求他们掌握AI时代的工具链,善用大模型提效;也看重古法训练赋予的底层理解力,希望他们拥有AI难以复刻的深度研判与排错能力。
4. 走入社会:矛盾时代下手艺人价值
2027年的网络安全产业,正处在一组尖锐的矛盾之中:一方面,据行业测算,国内网络安全人才缺口达到327万,产业急需大量新鲜血液;另一方面,大模型正在快速接管日志分析、基础渗透测试、简单漏洞挖掘、合规检查等大量重复性安全工作,基础岗位的能力要求持续抬升。
在AI大量承接标准化工作的大背景下,这批“古法CTF”淬炼出来的毕业生,其核心竞争力究竟在何处?
答案就蕴藏在他们那套旧时代的训练底色里。当AI能够批量生成漏洞验证代码、自动执行渗透流程、完成海量日志筛查之后,产业真正稀缺的,是看透安全问题本质的人:当AI输出错误Payload、给出误判的样本结论时,可以识别偏差、接手处置;面对模型训练集之外的新型攻击、0day变体、高度定制化的恶意样本,可以抛开工具,依靠底层知识完成分析研判。
他们的价值不只是“会解题”,而是能够完成问题定义、威胁建模、假设检验、工具编排、结果验证与根因分析。他们知道AI的上限在哪里,也知道人的价值边界在哪里,更明白哪些环节绝对不能完全交付给模型:权限授予、破坏性操作、证据链判断、合规责任与最终决策,仍然必须由人承担。
CTF本身从来不是人才培养的终点,它是一套高强度的思维训练载体。这一代毕业生完整亲历从“人类独立解题”到“人类指挥AI解题”的完整变迁,这种范式切换带来的认知,是十分珍贵的产业资产。他们懂得工具的上限,也清楚人的价值边界,更明白哪些环节绝对不能完全交付给模型。
5. 尾声
2027年夏天,这届学生即将收拾行囊,告别校园。
键盘硬件未曾改变,但敲击键盘背后的能力范式已经迭代。他们或许是最后一批完整经历古法CTF的网安人,但绝不会是被时代遗忘的一代。正因为身处新旧交替的交界,他们的经历才值得被记录。
有些体验一旦被技术替代,就很难复现:凌晨三点,隔绝网络、没有大模型参考,只依靠自身知识,一点点啃下晦涩二进制程序,最终拿到flag的那份成就感。
这属于一代人,属于古法CTF时代,最后的荣光。